Gula Tebu vs Sirup Jagung Tinggi Fruktosa, Mana yang Lebih Baik untuk Gula Darah?
Jadi Pengajar di AS, Jusuf Kalla Bahas Akar Konflik Dunia
Kesepian Bisa Mengurangi Hampir 6 Tahun Hidup Sehat, Pria Lebih Rentan Mengalami Dampaknya
7 Makanan yang Mengandung Zat Besi Lebih Tinggi daripada Daging Merah, Ada Tahu dan Bayam
Sentuh Level 5.000, IHSG Mulai Berusaha Bangkit Usai Dibuka Melemah di Sesi Pembukaan
Survei Poltracking: Gerindra Jauh di Atas PDIP-Golkar, Bagaimana PSI?
BEI Sesuaikan Lagi Aturan Batasan ARB untuk Saham Harga Rp11-Rp14
Bukan Hiu Putih, Ini 4 Hewan Paling Mematikan di Dunia dan Bahayanya bagi Manusia
Ilustrasi (Foto: Shutterstock)
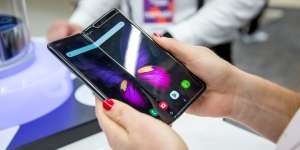
Dream – Peneliti dari Scure-D memperingatkan sebanyak 200 ribu ponsel dengan sistem operasi Android menjadi korban serangan Malware berbahaya, Triada. Malware ini bertindak sebagai backdoor perangkat lunak dan pengunduh malware.
Triada akan menginstal kode berbahaya yang dirancang agar perangkat terlihat normal. Kode ini bernama xHelper yang menyusup ke setiap perangkat Android.
Dilansir dari Mirror, malware ini menggunakan hak istimewa perangkat tingkat atas untuk mengeksekusi kode berbahaya setelah menerima perintah dari jarak jauh melalui server kontrol.
Selanjutnya malware itu akan bersembunyi di dalam komponen sistem secara permanen yang membuatnya lebih tahan terhadap upaya penghapusan.

Malware tersebut ditemukan sudah terinstal pada Tecno W-2 atau Ponsel Android kelas bawah yang dibuat pabrikan China.
Pihak Secure-D mengatakan hingga saat ini diketahui ada 19,2 juta transaksi mencurigakan yang secara diam-diam akan mendaftarkan penggunanya ke layanan berlangganan tanpa izin para pemilik.
“ Diketahui telah terekam data lebih dari 200 ribu perangkat.”
Sebagian besar aktivitas mencurigakan yang saat ini terpantau masih berlangsung terjadi di Mesir, Ethiopia, Afrika Selatan, Kamerun, dan Ghana.

Berdasarkan temuan tersebut, para peneliti mengimbau para pemilik Android untuk mewaspadai tagihan apapun di ponsel masing-masing.
Menurut para peneliti, untuk menghindari supaya Android tidak terinfeksi malware maka para pengguna perlu memeriksa catatan airtime di ponsel untuk mengetahui biaya tak terduga. Perlu diwaspadai bagi para pengguna Android dengan penggunaan data yang tinggi.
Toko aplikasi pihak ketiga seringkali memiliki proses persetujuan yang kurang ketat, memungkinkan aplikasi menjadi rawan diselipi malware. Tetapi bahkan aplikasi dari sumber resmi seperti Google Play juga bisa saja disusupi.
“ Seperti yang telah kita lihat dalam contoh ini, terkadang infeksi malware sudah ada saat kamu membeli HP baru,” penjelasan dari pihak Secure-D.
Advertisement
Jadi Pengajar di AS, Jusuf Kalla Bahas Akar Konflik Dunia

Sentuh Level 5.000, IHSG Mulai Berusaha Bangkit Usai Dibuka Melemah di Sesi Pembukaan

BEI Sesuaikan Lagi Aturan Batasan ARB untuk Saham Harga Rp11-Rp14

Kalau Sains Penting, Kenapa Terasa Asing?

Sustainability dan Hidup Kita, Pengertian, Prinsip, dan Penerapannya


10 Pengganti Garam yang Bisa Membantu Menurunkan Tekanan Darah

Bahasa Apa yang Digunakan Oleh Orang Sriwijaya Pada Masa Lalu?

Ambruk Lagi Dihantam Sentimen MSCI, IHSG Longsor di Bawah Level 5.000 di Sesi Pembukaan

Antisipasi Efek Pengumuman MSCI, Otoritas Bursa Pangkas Aturan Batas Bawah Auto Rejection jadi 7%

Gula Tebu vs Sirup Jagung Tinggi Fruktosa, Mana yang Lebih Baik untuk Gula Darah?


Kesepian Bisa Mengurangi Hampir 6 Tahun Hidup Sehat, Pria Lebih Rentan Mengalami Dampaknya