Ransomware itu meminta tebusan Rp750 ribu.
Dream - Serangan malware menjadi ancaman pengguna gawai yang menggunakan sistem operasi Android. Ransomware itu bernama DoubleLocker.
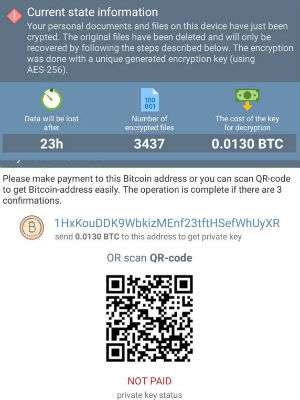
Serangan DoubleLocker itu akan mengenkripsi data pengguna dan mengunci gawai dengan cara mengubah PIN. Untuk membuka gawai yang telah terkunci, DoubleLocker meminta tebusan sejumlah uang.
Laman The Register menyebut, ransomware ini pertama kali ditemukan oleh peneliti Malware di perusahaan keamanan ESET, Lukas Stefano.
"DoubleLocker menyalahgunakan layanan aksesibilitas Android, yang merupakan trik populer di kalangan penjahat dunia maya," kata Stefanko.
Malware berbahaya ini menggunakan cara operasi (virus) trojan untuk menginfeksi sistem perbankan. Cara inilah yang memungkinkan proses pembayaran.
Sistem malware ini menyebar melalui permintaan 'pembaharuan' perangkat aplikasi Adobe Flash Player yang muncul melalui laman website tertentu.
Setelah muncul, aplikasi akan memberitahukan bahwa sistem perangkat lunak gawai mengalami kerusaka. Malware memberi peringatan sistem itu 'Layanan Google Play'.
Setelah diizinkan pengguna gawai, malware akan mengaktifkan administrator perangkat dan menjadikannya `pemilik` gawai. Tentu saja, ini dilakukan tanpa sepengetahuan pemilik gawai.
"Ransomware akan menjadikan dirinya sebagai aplikasi default. Setiap kali pengguna mengklik tombol home, maka ransomware akan diaktifkan dan perangkat terkunci," ucap Stefanko.
DoubleLocker menciptakan dua alasan bagi para korban untuk membayar. Pertama, ransomware itu mengubah PIN perangkat, yang secara efektif menghalangi korban untuk menggunakannya. Kedua, DoubleLocker mengenkripsi semua file dari direktori penyimpanan utama perangkat menggunakan algoritma enkripsi AES.
Uang tebusan yang ditetapkan sebesar, yaitu 0,0130 bitcoin atau US$54, setara, Rp730 ribu. Selain itu, untuk pengguna yang enggan membayar, pengguna dapat melakukan reset pabrik, factory reset. Tetapi, cara terakhir ini tidak akan dapat memulihkan data yang telah terenkripsi.