Kemenkes mengklaim kebocoran terjadi pada aplikasi e-HAC lama yang sudah tidak lagi digunakan. Diduga kebocoran berasal dari pihak mitra.
Dream - Kementerian Kesehatan memastikan kebocoran data pengguna Electronic Health Alert Card (e-HAC) terjadi pada aplikasi lawas yang sudah tak digunakan pemerintah. Dia memastikan aplikasi terbaru, PeduliLindungi, yang sekarang digunakan aman dari aksi peretasan.
Sebelumnya temuan kebocoran datang diungkapkan para peneliti siber dari vpnMentor. Dari hasil penelusuran diduga sebanyak 1,3 juta data pengguna telah bocor.
Kepala Pusat Data dan Informasi Kemenkes, Anas Maruf, menegaskan kebocoran data tersebut E-HAC terjadi pada aplikasi versi lama.
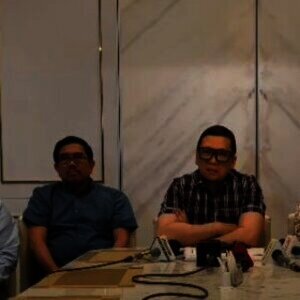
" Kebocoran data terjadi di aplikasi elektronik e-HAC yang lama, yang sudah tidak digunakan lagi sejak 2 Juli 2021," ujar Anas, dalam konferensi pers disiarkan kanal Kementerian Kesehatan.
Anas menjelaskan terhitung mulai 2 Juli 2021, Kemenkes menetapkan penggunaan aplikasi PeduliLindungi. Aplikasi tersebut telah mengintegrasikan e-HAC di dalamnya.
" Sistem yang ada di dalam PeduliLindungi, dalam hal ini adalah e-HAC berbeda dengan sistem e-HAC yang lama," kata dia.
1 dari 5 halaman
Diduga Kebocoran Terjadi pada Mitra Penyedia Server
Anas juga memastikan kebocoran data yang terjadi pada E-HaC lama tidak terkait dengan e-HAC dalam aplikasi PeduliLindungi. Meski demikian, Kemenkes tengah menggelar investigasi dan penelusuran lebih lanjut terkait dugaan kebocoran data ini.
" Dugaan kebocoran di e-HAC yang lama kemungkinan disebabkan adanya kebocoran di pihak mitra," kata dia.
Kebocoran data, diungkapkan Anas, sudah diketahui Pemerintah yang juga telah melakukan upaya pencegahan dengan melibatkan Kementerian Komunikasi dan Informatika serta aparat berwajib.
" Sebagai langkah mitigasi, maka e-HAC yang lama sudah dinonaktifkan dan saat ini e-HAC tetap dilakukan tetapi berada di dalam aplikasi PeduliLindungi," terang Anas.
Data e-HAC pada aplikasi PeduliLindungi, Anas menjelaskan, sudah menggunakan server di Pusat Data Nasional yang keamanan servernya dijamin sejumlah kementerian/lembaga seperti Kementerian Kominfo maupun Badan Siber dan Sandi Negara (BSSN).
" Ini satu paket di mana seluruh sistem informasi yang terkait pengendalian Covid-19 maka seluruh sistemnya akan dipindahkan ke dalam Pusat Data Nasional," kata dia.
2 dari 5 halaman
Data 1,3 Juta Pengguna eHAC Diduga Bocor
Dream – Data pengguna aplikasi Electronic Health Alert Card (eHAC) diduga bocor. Tim peneliti dari vpnMentor menemukan kebocoran 1,4 juta data dari 1,3 juta pengguna eHAC.
Dikutip dari laman vpnMentor, Selasa 31 Agustus 2021, aplikasi eHAC ini dibuat untuk menekan penyebaran Covid-19 di Indonesia. Aplikasi tersebut dibuat oleh Kementerian Kesehatan pada 2021 dan menampung data penelusuran Covid-19, termasuk identitas lengkap orang yang akan bepergian.
Aplikasi ini wajib digunakan oleh WNI dan WNA yang akan masuk ke dalam negeri serta untuk penerbangan domestik.
3 dari 5 halaman
Tak Punya Sistem Keamanan yang Baik
Tim menemukan eHAC tidak punya privasi dan protokol keamanan yang baik. Ini membuat sejutaan data pribadi pengguna terlihat.
Tim vpnMentor menemukan data-data yang bocor, yaitu informasi perjalanan, rekam medis, status Covid-19, hingga data pribadi seperti nomor telepon, foto, hingga rumah sakit yang menangani pasien Covid-19.
Bahkan, data staf eHAC juga ikut terekspos, seperti nama dan kata sandi aplikasi.
4 dari 5 halaman
Status Covid-19 Bisa Saja Diubah
Tim peneliti menyebut kebocoran data ini berbahaya, terutama bagi pengguna. Untuk pengguna, data-data pribadi yang dikumpulkan ini bisa saja dicuri dan pengguna bisa menjadi korban penipuan dan pishing.
Penipu bisa saja berpura-pura menjadi pejabat pemerintah atau instansi bisnis untuk mengorek informasi pribadi, seperti kartu kredit. Kalau sudah berhasil, bisa saja mereka menggasak duit korban.
Sementara itu, kebocoran data juga berisiko bagi aplikasi eHAC. Bisa saja peretas mengubah data pengguna, termasuk hasil Covid-19. Atau, aplikasi ini bisa diserang dengan virus yang berbahaya, seperti ransomware.
5 dari 5 halaman
Bisa Timbulkan Keraguan Masyarakat
Tim peneliti juga menyebut kebocoran data bisa saja meningkatkan keraguan dan ketidakpercayaan masyarakat untuk vaksinasi Covid-19.
Rumah sakit yang menggunakan eHAC tidak luput dari risiko penipuan, serangan phising dan virus. Tak hanya itu, peretas juga bisa mengumpulkan data dari aplikasi di masing-masing rumah sakit dan staf untuk hal-hal yang buruk.